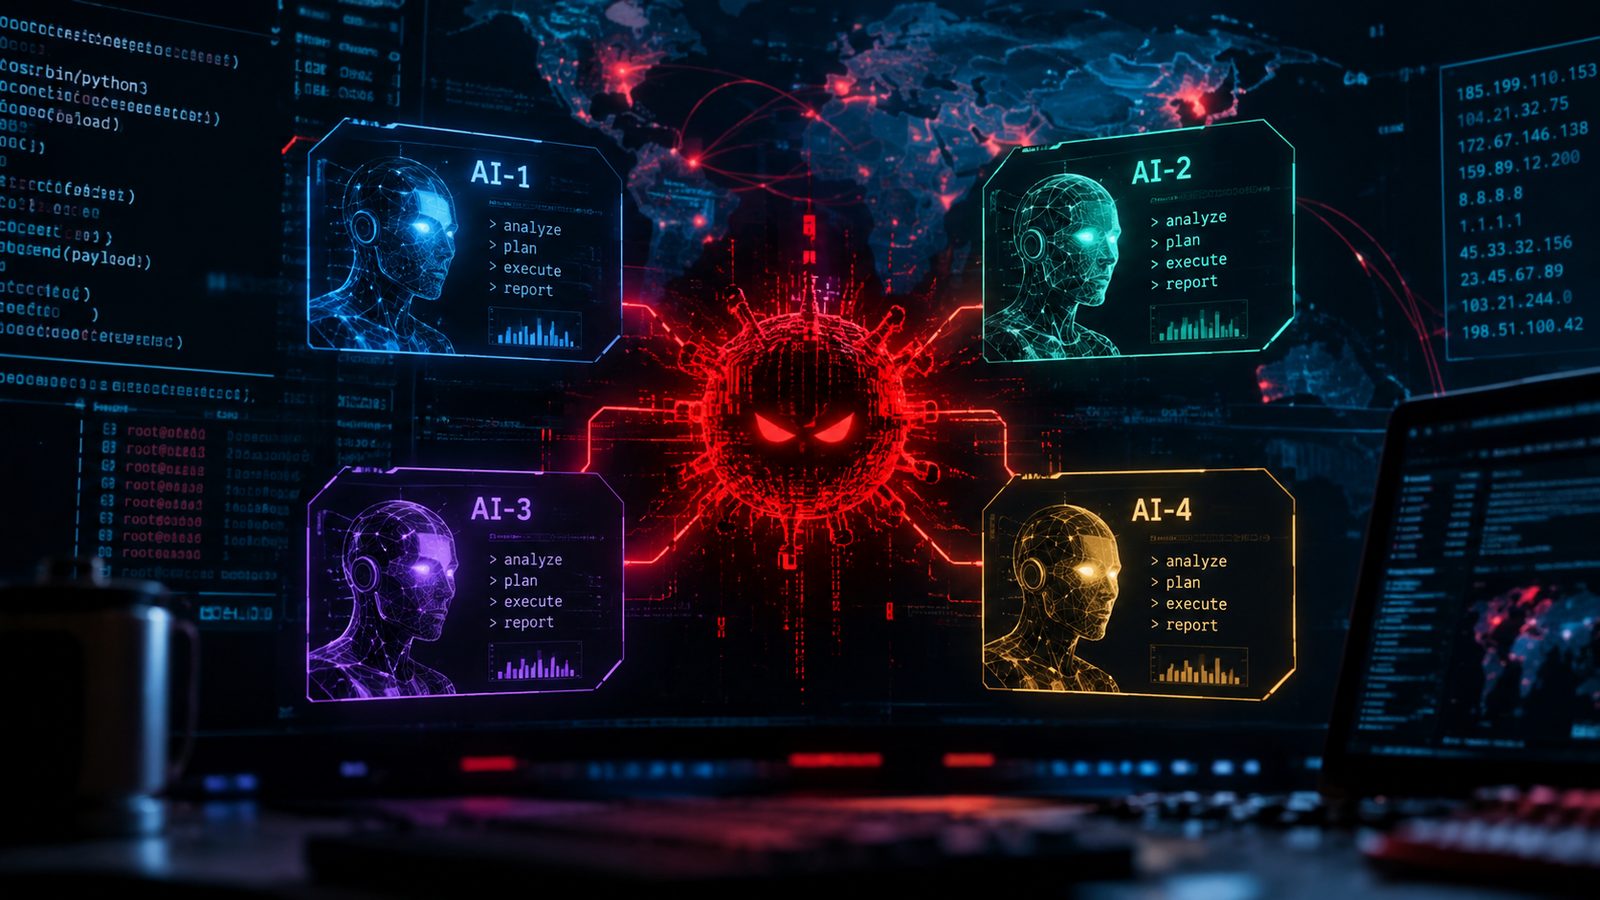
Todo malware — como são chamados os programas criados para invadir, espionar ou sabotar um computador sem o consentimento do dono — precisa, em algum momento, decidir o que fazer com a máquina que acabou de infectar. Até pouco tempo atrás, essa decisão vinha de um humano: um criminoso digitando comandos remotamente, ou um servidor de comando-e-controle (conhecido pela sigla C2, que funciona como uma central de operações à distância, algo como um controle remoto ligado por um fio invisível até o computador da vítima) programado com regras fixas. A Cisco Talos, braço de pesquisa de ameaças da gigante de redes Cisco, revelou em 22 de setembro de 2026 um caso que quebra esse padrão: um malware que terceiriza inteiramente essa decisão para quatro inteligências artificiais comerciais, sem qualquer supervisão humana no meio do processo.
O programa foi batizado de ClosedQuorum — “quórum fechado”, em referência ao pequeno grupo de votantes que decide seu destino. Segundo a Talos, é um implante (o nome técnico para o componente que fica instalado na máquina da vítima após a invasão) escrito na linguagem de programação Go, compilado para rodar em versões de 64 bits do Windows, com um binário de cerca de 16,4 MB. A cada etapa do ataque, o programa monta um resumo da situação da máquina infectada e envia essa informação simultaneamente para quatro modelos de linguagem de IA de empresas diferentes: o Gemini, do Google; o DeepSeek, chinês; o Qwen, da Alibaba; e o Mistral, francês.
Um “conselho” de quatro IAs vota o próximo golpe
A engenhosidade — e o risco — do ClosedQuorum está no mecanismo de decisão. Cada uma das quatro IAs recebe o mesmo contexto e vota, de forma independente, em uma de quatro ações predefinidas. É como reunir quatro jurados que nunca se falam entre si, cada um dando seu veredito isoladamente, e a ação mais votada é a que vence. Quando há empate, o malware segue uma hierarquia fixa programada no código: o voto do DeepSeek prevalece primeiro, seguido pelo Qwen, depois pelo Mistral e, por último, pelo Gemini. Segundo a análise técnica da Talos, isso acontece porque a rotina de contagem de votos no código percorre a lista de respostas na ordem em que foram enviadas e simplesmente mantém a primeira maior contagem encontrada — um detalhe de programação, não uma preferência deliberada por um modelo sobre o outro.
| Item | Detalhe |
|---|---|
| Nome do malware | ClosedQuorum |
| Linguagem | Go, binário de ~16,4 MB |
| Sistema-alvo | Windows (64 bits) |
| IAs consultadas | Gemini, DeepSeek, Qwen, Mistral |
| Critério de desempate | DeepSeek > Qwen > Mistral > Gemini |
| Canal de fuga de dados | Webhook do Discord, com criptografia AES-256-GCM |
As quatro ações que o “comitê” pode escolher são: roubar credenciais e criptomoedas, injetar código malicioso na memória, garantir persistência no sistema, ou se espalhar pela rede. Nenhuma das quatro IAs comerciais sabe, claro, que está sendo usada para operar um ataque — elas apenas respondem a um prompt (a instrução de texto enviada a um modelo de IA) formatado para parecer uma consulta técnica qualquer.
Do primeiro clique ao roubo de dados: o passo a passo automatizado
Depois que a máquina é infectada, todo o ciclo do ataque roda sozinho, sem que um operador humano precise apertar um único botão. A Talos descreve o fluxo assim:
O executável do ClosedQuorum é instalado no Windows da vítima e coleta informações básicas da máquina para montar o “relatório de situação” que será enviado às IAs.
O malware envia esse relatório, ao mesmo tempo, para o Gemini, o DeepSeek, o Qwen e o Mistral, pedindo que cada um escolha uma entre quatro ações possíveis.
A ação mais votada vence. Em caso de empate, prevalece a ordem DeepSeek → Qwen → Mistral → Gemini, fixada no código do programa.
O malware executa a ação escolhida: roubo de senhas salvas em navegadores, carteiras de criptomoedas e credenciais do sistema; injeção de shellcode — um pequeno trecho de código malicioso escondido dentro de um processo legítimo do Windows, como uma chave mestra contrabandeada dentro de um envelope aparentemente inofensivo, que só revela sua função ao ser aberta lá dentro; ou o reforço da persistência, isto é, dos mecanismos que garantem que o malware continue rodando mesmo depois que o computador for reiniciado, como uma cópia extra da chave de casa escondida embaixo do tapete. Uma quarta opção, o movimento lateral — a tentativa de pular da máquina infectada para outros computadores da mesma rede, como um ladrão que, dentro de um prédio, testa a mesma chave em portas vizinhas — está prevista no código, mas ainda não tem função implementada nas amostras analisadas.
Os dados roubados são fatiados em blocos de 1.900 bytes, criptografados com AES-256-GCM e enviados por um webhook do Discord — um endereço automático que permite a qualquer programa publicar mensagens direto num canal do aplicativo de bate-papo, sem precisar de um humano digitando do outro lado. É esse canal, popular entre desenvolvedores por ser gratuito e fácil de configurar, que funciona como caixa de correio final do golpe.
Prova de conceito ou ameaça em operação? A ressalva que importa
A própria Cisco Talos foi explícita: não há confirmação de que o ClosedQuorum tenha sido usado em ataques reais contra vítimas até o fechamento desta matéria. Tudo indica, por ora, que se trata de uma prova de conceito — um malware experimental, criado para testar se a ideia funciona, e não necessariamente distribuído em massa. Ainda assim, artefatos encontrados dentro do próprio binário ligam quem o desenvolveu a publicações em fóruns criminosos voltados à fraude com cartões (o chamado “carding”), com atividade que remonta a 2025 — um sinal de que o autor não é um pesquisador acadêmico, mas alguém com histórico no submundo do cibercrime.
Para a Talos, o significado do achado vai além de saber se o ClosedQuorum já roubou dados de alguém. O ponto central é que a técnica — delegar decisões táticas de ataque a modelos de IA prontos, sem precisar programar uma lógica de decisão própria nem manter um servidor de controle ativo — agora existe, funciona e pode ser copiada por outros grupos.
O ClosedQuorum é, até onde sabemos, o primeiro implante para Windows publicamente documentado a aplicar esse modelo ao comando e controle tático.
A equipe também destacou que o malware “não exige comandos contínuos de um operador humano nem tarefas vindas de um servidor de comando-e-controle dedicado — toda a operação dinâmica é delegada à IA”, o que elimina o gargalo que, até aqui, sempre foi humano: a velocidade de um ataque automatizado por IA não depende mais de alguém acordado, disponível e digitando do outro lado do mundo. É a mesma lógica de “profissionalização por automação” que o Máximo em Tech já mostrou em outros ataques recentes com agentes de IA, como o caso de criminosos que usaram centenas de agentes automatizados para comprometer mais de 440 servidores vulneráveis de uma só vez, e em usos controversos fora do crime digital tradicional, como o caso de um enxame de drones kamikaze projetado com ajuda de IA para escolher alvos sozinho.
Junto com a divulgação, a Talos lançou o CAIRN (sigla para “Cognitive Artifact Intelligence Research Network”), um kit de ferramentas de código aberto criado especificamente para caçar, classificar e rastrear esse tipo emergente de malware “nativo de IA” — ou seja, programas maliciosos que usam modelos de linguagem como parte funcional do próprio ataque, e não apenas como ferramenta de quem os escreveu. O ClosedQuorum é, segundo a empresa, o primeiro “estudo de caso” divulgado a partir dessa nova frente de pesquisa.
O que isso muda para quem usa Windows no dia a dia
Nenhuma das medidas abaixo é exclusiva contra o ClosedQuorum — são os mesmos cuidados básicos que já protegem contra a esmagadora maioria dos malwares de roubo de credenciais, IA ou não: (1) mantenha o Windows e o antivírus sempre atualizados; (2) desconfie de executáveis baixados fora de lojas oficiais ou de sites piratas; (3) ative a autenticação em duas etapas em contas importantes, para que uma senha roubada sozinha não seja suficiente; (4) use um gerenciador de senhas em vez de deixar o navegador salvar tudo; e (5) se usa carteiras de criptomoedas, prefira uma carteira física (hardware wallet) para valores relevantes, já que é justamente esse tipo de arquivo que malwares como o ClosedQuorum têm como alvo direto.
Vale reforçar: para o usuário comum, o ClosedQuorum em si ainda não é uma ameaça confirmada rodando solta pela internet — é, isso sim, um aviso do que vem por aí. A parte preocupante não é “existe um vírus que usa Gemini e DeepSeek”, mas o fato de que construir esse tipo de automação ficou trivial: qualquer pessoa com acesso a APIs comerciais de IA e conhecimento básico de programação pode, em teoria, montar uma lógica de decisão parecida. Isso tende a baratear e acelerar a criação de malwares mais autônomos daqui para frente, o que reforça — e não anula — a importância de manter hábitos básicos de segurança digital em dia.
O ClosedQuorum é, antes de tudo, uma prova de conceito preocupante, não uma epidemia em curso — e é assim que a própria Cisco Talos trata o caso até o fechamento desta matéria. Ainda assim, ele mostra que a barreira técnica para criar malware “autônomo” caiu bastante: hoje isso pode ser feito consultando IAs comerciais prontas, sem precisar programar uma inteligência de ataque do zero. Para o leitor comum, o recado prático não muda: continue atualizando o sistema, desconfiando de arquivos suspeitos, usando autenticação em duas etapas e protegendo bem qualquer carteira de criptomoedas. A novidade real é para quem trabalha com segurança digital — e é por isso que ferramentas como o CAIRN, lançado junto com a descoberta, tendem a se tornar cada vez mais necessárias.
Fontes: Cisco Talos — “The Closed Quorum: Inside the first reported autonomous AI C2 implant” e “Introducing CAIRN: Frontier tracking for AI-integrated malware” (22/09/2026); BleepingComputer — “New ClosedQuorum Windows malware uses AI for attack decisions”; Help Net Security — “Researchers uncover malware that uses AI to choose its next move”; Security Affairs — “CLOSEDQUORUM, the malware that asks four AI models what to do next”.